Jak zabezpieczyć instalację Microsoft SQL Server?
Program ELISOFT Faktury/Firma korzysta z bazy danych Microsoft SQL Server. Domyślna instalacja i konfiguracja serwera jest przeznaczona do podstawowego testowego uruchomienia programu. W środowisku rzeczywistej pracy zalecamy zastosowanie poniższych zabezpieczeń lub przygotowanie własnej, odpowiednio zabezpieczonej instalacji serwera.
Zabezpieczenie konta administratora sa
Konto użytkownika sa posiada pełne uprawnienia do serwera SQL. Po instalacji należy zmienić domyślne hasło ustawione przez instalator na indywidualne, silne hasło o długości co najmniej 16 znaków. Nie należy udostępniać go nieupoważnionym osobom. Hasło należy zachować w bezpiecznym miejscu, gdyż jego utrata uniemożliwiłaby dostęp administracyjny do serwera bazy danych.
Sprawdzenie hasła domyślnego przez aplikację
Po uruchomieniu aktualnej wersji programu ELISOFT Faktury/Firma aplikacja sprawdza, czy serwer MS SQL nadal korzysta z domyślnego hasła. Jeśli je wykryje, zaproponuje ustawienie własnego hasła.
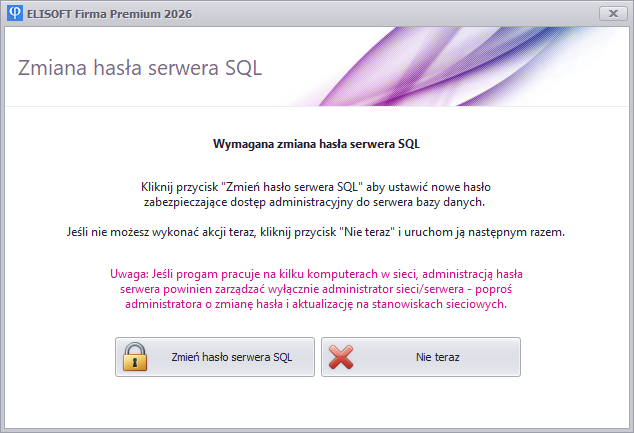
Potwierdź, klikając przycisk Zmień hasło serwera SQL, a następnie wprowadź i zapisz nowe, silne hasło.
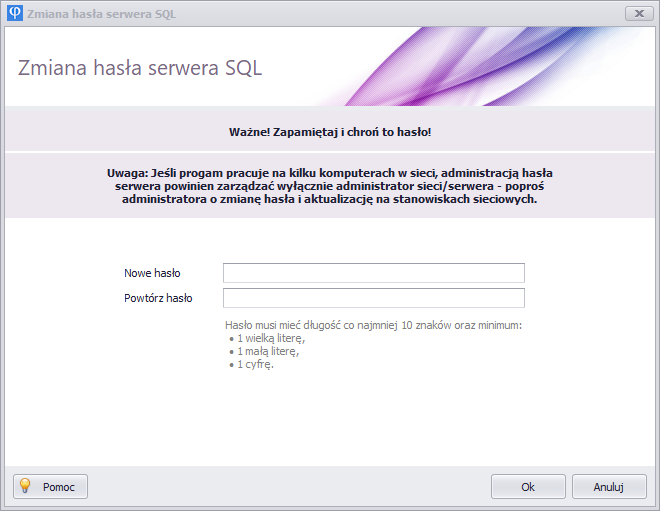
Po zatwierdzeniu hasła aplikacja uruchomi się ponownie.
Zmiana hasła użytkownika sa poprzez aplikację
- Zaloguj się do programu jako administrator.
- Wybierz menu Ustawienia | Zmiana hasła serwera SQL.
- Wprowadź i potwierdź nowe hasło, a następnie zapisz zmiany.
- Uruchom ponownie komputer.
Zmiana hasła użytkownika sa poprzez SQL Server Management Studio (SSMS)
- Uruchom SSMS i połącz się z serwerem z uprawnieniami administratora.
- Otwórz Security | Logins | sa | Properties.
- Wprowadź i potwierdź nowe hasło, a następnie zapisz zmiany.
Konto sa nie powinno być używane do codziennej pracy programu. Po skonfigurowaniu innego dostępu administracyjnego (jak w pkt. 2 poniżej) zmień konto sa używane przez aplikację na konto ograniczonego użytkownika administracyjnego lub zwykłego użytkownika bazodanowego. Jeśli program i inne narzędzia nie wymagają już konta sa, rozważ jego wyłączenie dopiero po zweryfikowaniu, że alternatywny dostęp administracyjny działa prawidłowo.
Osobne konta bazodanowe do pracy programu – konfiguracja użytkowników w bazie danych
Zalecamy utworzenie w SQL Server osobnego konta do połączenia programu z bazą danych, zabezpieczonego unikalnym i silnym hasłem. Na głównym (lub jedynym) stanowisku użytkownik administracyjny powinien korzystać z konta należącego do roli db_owner. Rola ta jest wymagana do aktualizacji bazy danych oraz wykonywania kopii bazy.
Dla zwykłych użytkowników pracujących na stanowiskach sieciowych można utworzyć konta z jeszcze niższymi uprawnieniami - wyłącznie do odczytu i zapisu danych: db_datareader oraz db_datawriter w bazie danych programu.
Administracja użytkownikami bazy serwera SQL w aplikacji
Funkcja dostępna w aplikacji ELISOFT Faktury/Firma ułatwia dodawanie do serwera bazy danych podstawowych kont użytkowników z obniżonymi uprawnieniami: administratora zwykłego, lub użytkownika sieciowego nieadministracyjnego.
Funkcja jest dostępna, gdy zalogowany użytkownik jest administratorem w programie, a aplikacja jest połączona z serwerem przy użyciu konta bazodanowego z uprawnieniami administratora serwera.
Opcja zarządzania znajduje się w menu Ustawienia / Ustawienia programu / Użytkownicy i uprawnienia.
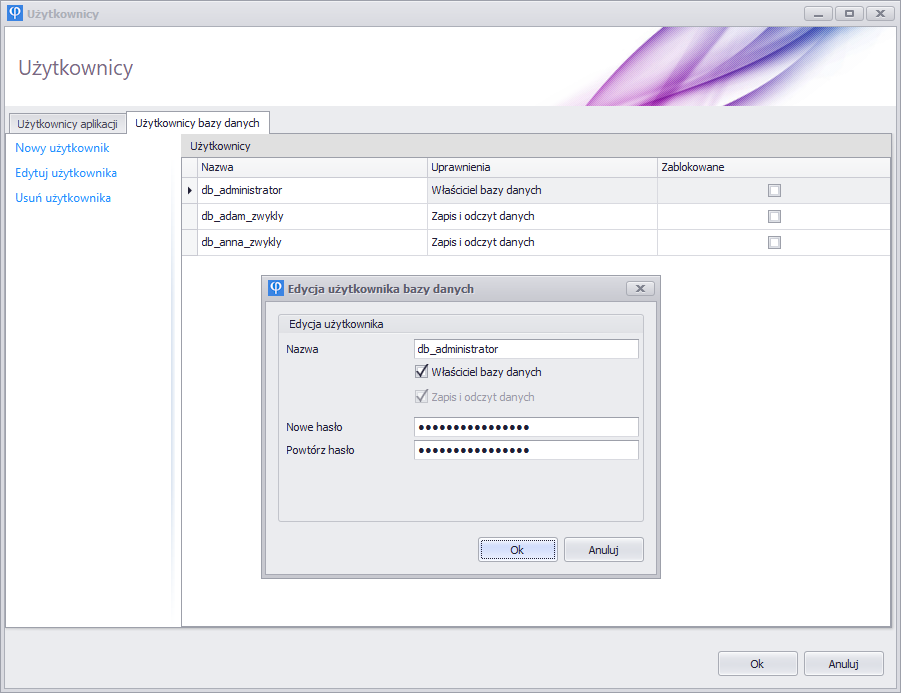
Utworzone konto administratora zwykłego lub użytkowników sieciowych, można następnie wprowadzić w programie na poszczególnych stanowiskach sieciowych, w konfiguracji połączenia programu z bazą danych.
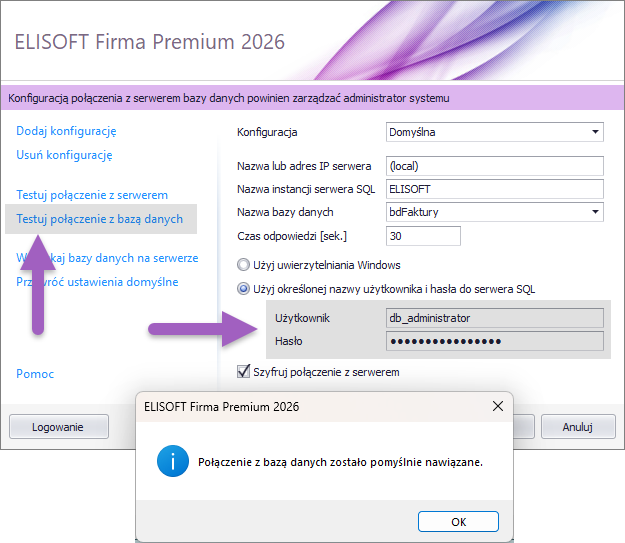
Dalsze, zaawansowane zarządzanie tymi użytkownikami można przeprowadzić za pomocą narzędzi administracyjnych serwera, np. SQL Server Management Studio (SSMS).
Oprócz utworzenia użytkowników bazodanowych, za pomocą których program łączy się do serwera, należy utworzyć indywidualnych użytkowników w programie, aby każdy logował się do aplikacji na własnym koncie. Zwykli użytkownicy nie powinni korzystać z uprawnień administratora całego serwera ani administratora programu.
Jak utworzyć użytkownika z ograniczonymi uprawnieniami w SQL Server Management Studio (SSMS)
- Uruchom SQL Server Management Studio (SSMS) i połącz się z serwerem z uprawnieniami administratora.
- Rozwiń Security | Logins, kliknij prawym przyciskiem myszy Logins i wybierz New Login.
- Wprowadź własną nazwę nowego użytkownika, wybierz SQL Server authentication i ustaw silne hasło.
- Przejdź do zakładki User Mapping, zaznacz bazę danych wykorzystywaną przez program, a następnie przypisz rolę db_owner dla użytkownika administracyjnego lub role db_datareader oraz db_datawriter dla zwykłych użytkowników.
- Nie zaznaczaj innych silniejszych ról administracyjnych, takich jak sysadmin.
- W konfiguracji połączenia programu z bazą danych wprowadź nową nazwę użytkownika i hasło, a następnie przetestuj połączenie.
Jak utworzyć użytkownika z ograniczonymi uprawnieniami za pomocą skryptu SQL
Użytkownik administracyjny bazy (db_owner)
Poniższy skrypt SQL tworzy administracyjnego użytkownika bazodanowego z obniżonymi uprawnieniami dostępu do wybranej bazy (db_owner). Przed wykonaniem zmień hasło i nazwę użytkownika [db_adam_administrator] na własne wartości. Jeśli korzystasz z innej bazy, zastąp także domyślną nazwę [bdFaktury] właściwą nazwą bazy danych.
USE master;
GO
CREATE LOGIN [db_adam_administrator] WITH PASSWORD = 'Tu wpisz swoje silne hasło';
GO
USE [bdFaktury];
GO
CREATE USER [db_adam_administrator] FOR LOGIN [db_adam_administrator];
GO
ALTER ROLE [db_owner] ADD MEMBER [db_adam_administrator];
GO
Tak utworzony użytkownik posiada uprawnienia administratora ograniczone do bazy danych programu, ale nie posiada uprawnień administracyjnych całego serwera. W konfiguracji połączenia programu z bazą danych wprowadź nową nazwę użytkownika i hasło, a następnie przetestuj połączenie.
Zwykły użytkownik bazy (db_datareader, db_datawriter)
Poniższy skrypt SQL tworzy zwykłego użytkownika bazodanowego z niskimi uprawnieniami do odczytu i zapisu danych (db_datareader oraz db_datawriter). Przed wykonaniem zmień hasło i nazwę użytkownika [db_adam_zwykly] na własne wartości. Jeśli korzystasz z innej bazy, zastąp także domyślną nazwę [bdFaktury] właściwą nazwą bazy danych.
USE master;
GO
CREATE LOGIN [db_adam_zwykly] WITH PASSWORD = 'Tu wpisz swoje silne hasło';
GO
USE [bdFaktury];
GO
CREATE USER [db_adam_zwykly] FOR LOGIN [db_adam_zwykly];
GO
ALTER ROLE [db_datareader] ADD MEMBER [db_adam_zwykly];
GO
ALTER ROLE [db_datawriter] ADD MEMBER [db_adam_zwykly];
GO
Tak utworzony użytkownik posiada uprawnienia do zwykłej pracy z programem, ale nie posiada uprawnień administracyjnych wymaganych np. do aktualizacji struktury bazy danych. W konfiguracji połączenia programu z bazą danych wprowadź nową nazwę użytkownika i hasło, a następnie przetestuj połączenie.
Osobne konta użytkowników do pracy programu – konfiguracja użytkowników w aplikacji
Zalecamy utworzenie osobnych kont użytkowników w aplikacji, gdy z programu korzysta więcej osób na jednym lub większej liczbie komputerów. W takim przypadku każdy użytkownik programu powinien mieć własne konto w programie, zabezpieczone hasłem. Utwórz konta zgodnie z instrukcją Jak dodać nowego użytkownika.
Ograniczenie dostępu sieciowego w środowisku sieci lokalnej
- Udostępniaj SQL Server wyłącznie komputerom, które mają korzystać ze wspólnej bazy danych programu.
- Włącz szyfrowanie połączenia z serwerem bazy danych w ustawieniach programu.
- W używanej zaporze sieciowej ogranicz ruch do zaufanych adresów IP i tylko wymaganych portów.
- Nie udostępniaj SQL Server bezpośrednio na zewnątrz sieci bez wyraźnej potrzeby i zabezpieczeń.
- Przy instalacji jednostanowiskowej wyłącz niepotrzebny dostęp sieciowy, jeśli jest włączony.
- Pozostaw usługę SQL Server Browser wyłączoną, gdy nie jest potrzebna. W środowisku sieciowym wymaga to skonfigurowania stałego portu TCP oraz wskazania tego portu w połączeniach klientów.
- Jeśli polityka bezpieczeństwa wymaga zmiany domyślnego portu, skonfiguruj wybrany stały port również w zaporze i połączeniach klientów. Sama zmiana numeru portu nie zastępuje kontroli dostępu.
Protokoły i połączenia sieciowe konfiguruje się poprzez SQL Server Configuration Manager.
Aktualizacje i ochrona komputera
- Regularnie instaluj aktualizacje zabezpieczeń SQL Server i systemu Windows.
- Utrzymuj aktywną zaporę systemową i aktualną ochronę antywirusową.
- Ogranicz uprawnienia administracyjne do upoważnionych osób.
- Chroń pliki bazy danych .mdf i .ldf oraz pliki kopii .bak i .pkb przed nieuprawnionym dostępem.
- Stosuj szyfrowane połączenia TLS, szczególnie przy połączeniach sieciowych.
Kopie zapasowe
- Regularnie wykonuj kopie zapasowe bazy danych programu.
- Przechowuj kopie również poza komputerem z serwerem SQL, w bezpiecznym miejscu.
- Zabezpiecz pliki kopii przed dostępem osób nieupoważnionych.
- Okresowo sprawdzaj, czy można poprawnie odtworzyć dane z kopii zapasowej.
Podstawowa lista kontrolna bezpieczeństwa
- Czy zmieniono hasło konta bazodanowego
sa na własne silne hasło? - Czy skonfigurowano program do połączenia przez osobne konto/konta z obniżonymi uprawnieniami administracyjnymi lub uprawnieniami tylko odczytu/zapisu?
- Czy ograniczono dostęp sieciowy i skonfigurowano zaporę systemową i sieciową?
- Czy zainstalowano najnowsze aktualizacje zabezpieczeń?
- Czy skonfigurowano i przetestowano kopie zapasowe?
- Czy użytkownicy sieciowi pracują na swoich oddzielnych kontach w programie?
- Czy konto użytkownika/użytkowników w aplikacji jest zabezpieczone indywidualnym hasłem?
- Czy stosowane jest aktualne oprogramowanie antywirusowe?
Uwaga
Niniejsza instrukcja ma charakter wyłącznie informacyjny i przedstawia podstawowe, minimalne zalecenia dotyczące zabezpieczenia serwera Microsoft SQL Server. Nie stanowi kompletnej dokumentacji bezpieczeństwa ani nie gwarantuje pełnej ochrony systemu przed nieautoryzowanym dostępem, utratą danych lub innymi zagrożeniami.
Zakres i sposób stosowania zabezpieczeń powinny być każdorazowo dostosowane do specyfiki środowiska informatycznego, obowiązujących w danej organizacji polityk bezpieczeństwa oraz aktualnych wymagań i standardów ochrony danych.
Przedstawione zalecenia należy traktować wyłącznie jako punkt wyjścia do właściwego zabezpieczenia instalacji, a nie jako wyczerpującą listę wymaganych działań. Wdrożenie opisanych czynności nie zwalnia administratora z obowiązku samodzielnej oceny ryzyka, zastosowania dodatkowych zabezpieczeń oraz zapewnienia odpowiedniego poziomu bezpieczeństwa całego środowiska informatycznego.